Az Apple szigorítaná, mire kérhet teljes hozzáférést egy Macen az AI
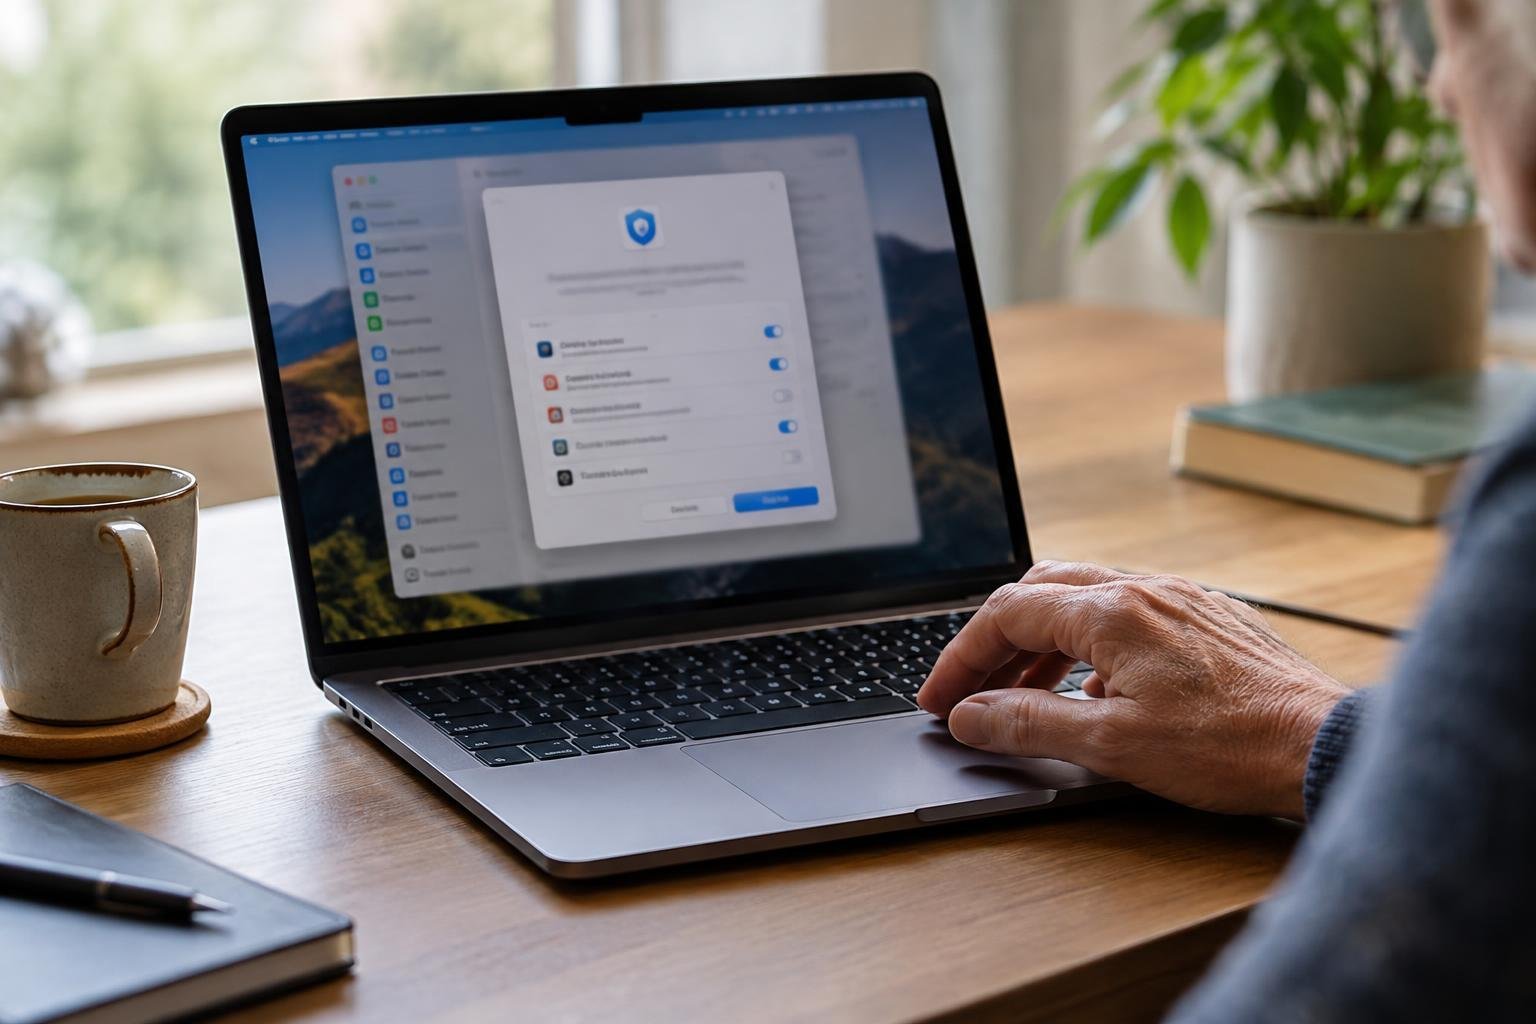
Az Apple 2026. október 2-án szigorúbb védelmet ígért a macOS Full Disk Access engedélyéhez. Ez azért fontos, mert egy AI-alkalmazás így levelekhez, üzenetekhez és böngészési adatokhoz is hozzáférhet, ha a felhasználó jóváhagyja.
Az Apple 2026. október 2-i közleményében szigorítást helyezett kilátásba a macOS azon engedélyénél, amely egy alkalmazásnak különösen széles körű adathozzáférést adhat. A vállalat szerint a Full Disk Access nevű beállítást egyes fejlesztők úgy használják, hogy a felhasználók nem feltétlenül értik teljesen, milyen széles körű adatelérést engedélyeznek vele.
A változás különösen az egyre önállóbban dolgozó AI-segédek miatt érdekes. Ezek az alkalmazások nem csupán válaszolnak egy kérdésre: fájlokat kereshetnek, leveleket kezelhetnek, naptárbejegyzést hozhatnak létre vagy más programokkal működhetnek együtt. Minél több feladatot bíznak rájuk, annál nagyobb jelentősége lesz annak, pontosan milyen jogosultságot kapnak a Macen.
A háttér röviden
A Full Disk Access magyarul nagyjából teljes lemezhozzáférést jelent. Ez egy macOS-engedély, amelyet a Beállítások – Adatvédelem és biztonság résznél lehet kezelni. Az Apple még a macOS Mojave, vagyis a 10.14-es rendszer bevezetésekor hozta létre ezt a lehetőséget.
Ha egy program megkapja ezt az engedélyt, bizonyos, más alkalmazások elől védett rendszerfájlokat is olvashat vagy módosíthat. A gyakorlatban az e-mailekhez, az Üzenetek adataihoz, a Safari böngészési előzményeihez, illetve például Time Machine-mentésekhez kapcsolódó adatok is érintettek lehetnek. Ez nem azt jelenti, hogy minden ilyen alkalmazás visszaél az adatokkal, de a jogosultság önmagában nagyon széles kaput nyit.
Vannak helyzetek, amikor erre valóban szükség van. Egy biztonsági szoftvernek vagy mentést készítő programnak mélyebben kell látnia a rendszert ahhoz, hogy elvégezze a feladatát. Az AI-eszközöknél viszont könnyen előfordulhat, hogy a kényelmesebb működés ígérete elfedi, milyen sokféle személyes információhoz kérnek hozzáférést.
Az Apple egyértelműbb jóváhagyást ígér
Az Apple bejelentése szerint frissíteni fogja a Full Disk Access körüli vezérlőket, hogy ilyen szintű hozzáférés csak kifejezett felhasználói művelettel legyen megadható. A cég célja az, hogy a Mac tulajdonosa a jóváhagyás előtt világosabban lássa az adatvédelmi kockázatokat.
Az október 2-i közlemény nem adott bevezetési időpontot, és azt sem részletezte, pontosan hogyan néz majd ki az engedélykérés. A bejelentés önmagában nem igazolja, hogy az új vezérlők már megjelentek. A fontos üzenet inkább az, hogy az Apple a teljes rendszerhozzáférést az AI-programok terjedésével különösen érzékeny engedélynek tekinti.
A Muse ügye megmutatta, miért kényes ez
Az Apple nem nevezett meg konkrét alkalmazást, de a bejelentés időben egy, a Meta Muse nevű eszközéről szóló beszámoló után érkezett. A Muse egy személyes AI-ügynökként hirdetett szolgáltatás. Egy újságíró privát iMessage-üzeneteihez is hozzáfért, miután a programnak Full Disk Access engedélyt adott.
A Meta később azt közölte: a Muse csak akkor olvashatja az Üzenetek tartalmát, ha két feltétel teljesül. A macOS-szintű Full Disk Access mellett a Muse saját Messages-összekötőjét is be kell kapcsolni. David Singleton, a Meta technológiai igazgatója szerint az üzenetintegráció választható funkció.
A történet attól még tanulságos, hogy egy gyors telepítés közben könnyű nem észrevenni: két külön engedély is kell a hozzáféréshez. Egy AI-segédnek adott engedély ráadásul nemcsak a gép tulajdonosának adatait érintheti: levelezésben vagy üzenetváltásban más emberek személyes információi is szerepelhetnek.
Nem csak az engedélykérés számít
A The Hacker News október 5-i beszámolója Patrick Wardle biztonsági kutató egy már javított, a Muse Mac-alkalmazását érintő hibáját is felidézte. A bizonyító célú bemutató szerint egy helyi alkalmazás vagy terminálparancs megszerezhette volna a Muse-fiók hitelesítéséhez használt tokent, vagyis egy olyan digitális azonosítót, amely igazolja a bejelentkezést.
Wardle egy másik hibát is jelzett az OpenAI ChatGPT for Mac alkalmazásában. A CVE-2026-100754 azonosítójú sérülékenységet kihasználva egy helyi támadó jogosulatlanul férhetett volna hozzá csevegési naplókhoz és az alkalmazásban tárolt más adatokhoz. Az OpenAI változásnaplója szerint ezt a hibát macOS-en a 26.924.20706-os verzióban javították. Ezek az esetek azt mutatják, hogy egy sok jogosultsággal működő AI-program vonzó célpont lehet akkor is, ha maga a felhasználó eredetileg jó szándékkal telepítette.
Macen ezért érdemes időnként megnézni, mely alkalmazások szerepelnek a Full Disk Access listáján, és csak olyan programnál meghagyni ezt a jogot, amelynél érthető, miért van rá szüksége. Az Apple október 2-i közleménye nem adott időpontot az ígért módosításra; a Full Disk Access engedélyei az Adatvédelem és biztonság menüben ellenőrizhetők.
Ajánló
Tetszett a cikk? Ezt is olvasd el
Az Európai Bizottság október 9-én 46 új projektet választott ki 16 tagállamban. A stratégiai státusz gyorsabb engedélyezést és finanszírozási segítséget kínál, de a beruházások pénzügyi megállapodásai és tényleges indulása külön kérdés.
Az ukrán elnök szerint Kijev csak a médiából értesült a bejelentésről, és az energetikai célpontok elleni támadások folytatódtak. A vita a megállapodás létrejöttéről és betartásáról is szól.
Két bevett módszer eltérő tágulási ütemet ad a világegyetemre. Egy 2025-ben publikált szimuláció az ősi mágneses mezők hatásával keres lehetséges magyarázatot.