Spotify-nak álcázott telepítővel érkezhet a ChainScript
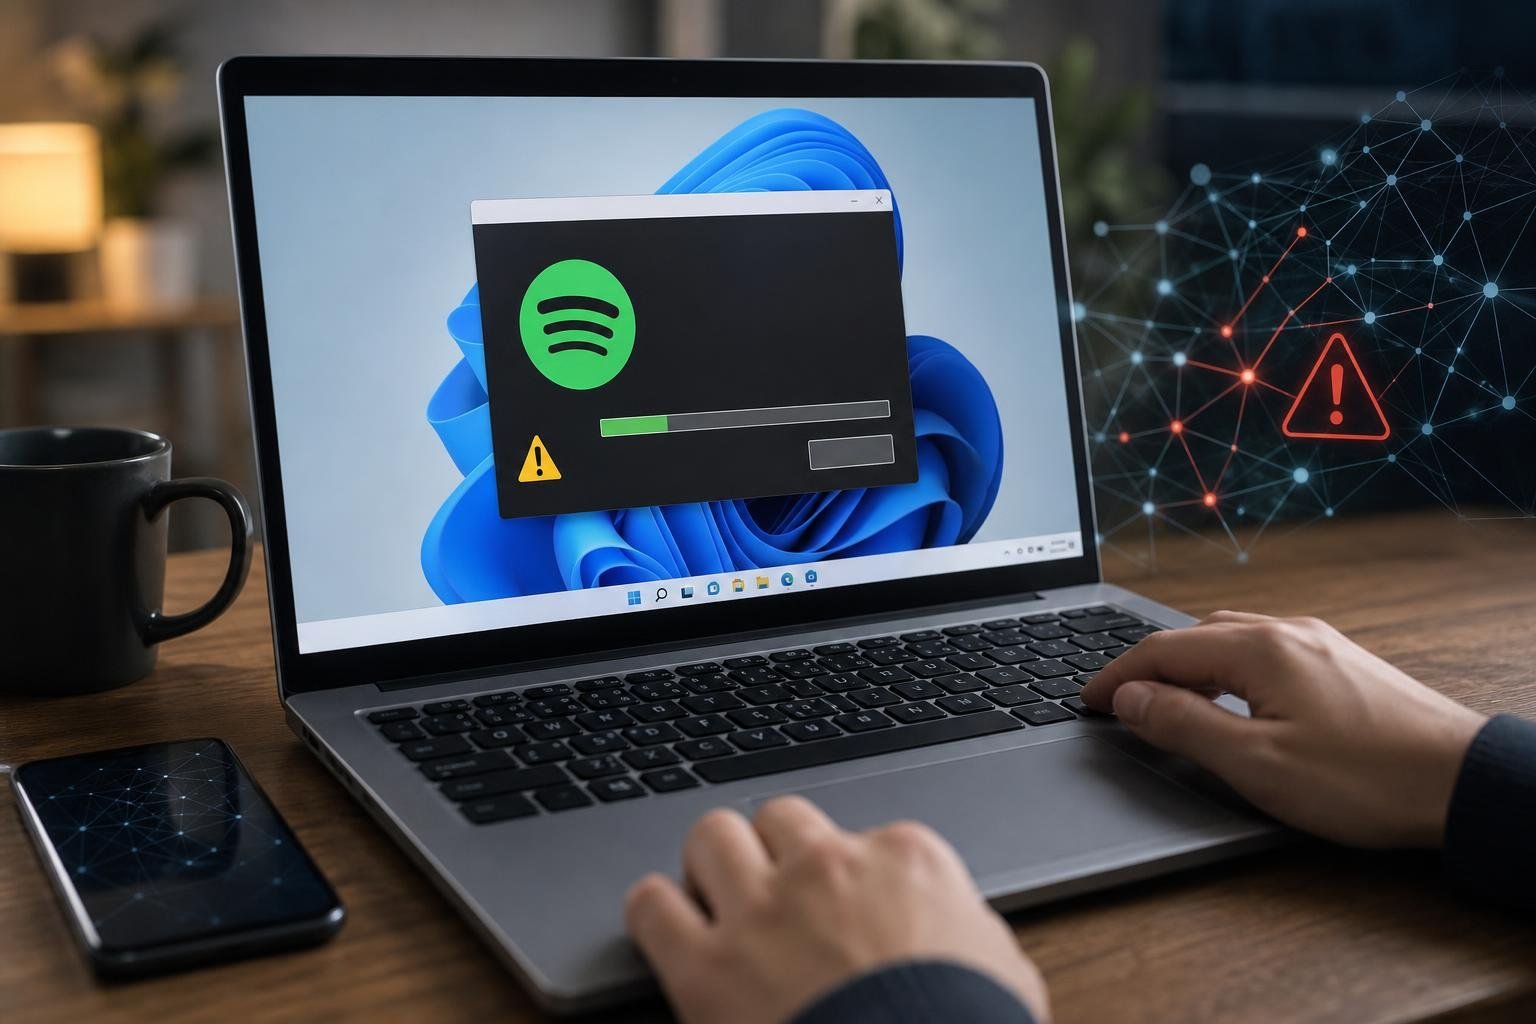
Egy újonnan azonosított távoli hozzáférést adó kártevő ismert alkalmazások nevével és egy Polygon-alapú technikával nehezítheti a védekezést. Az eset azt a gyakorlati dilemmát is felveti, mennyi plusz ellenőrzés fér bele a kényelmes digitális használatba.
Egy Spotify-nak álcázott, ComponentTask33-4d14e6ac.msi nevű Windows-telepítővel indult az a támadási lánc, amely a ChainScript nevű, korábban nem dokumentált távoli hozzáférési kártevőt juttathatja el az áldozatok gépére. A Blackpoint Adversary Pursuit Group kutatói szerint a program más neveken is felbukkant, például UpdateDigital, HostShared és OrchidViolet66 néven, miközben Zoom Workplace-nek vagy Microsoft Teamsnek is kiadhatja magát.
Az ilyen esetekben nem csupán egy gyanús fájl felismerése a nehéz. A támadók éppen arra építenek, hogy egy ismert márkanév, egy megszokott telepítőablak vagy egy hitelesnek tűnő hirdetés mellett sokan kevésbé állnak meg ellenőrizni, mi történik a háttérben.
Egy kattintás után több komponens indulhat el
A ChainScript terjesztésében ClickFix-jellegű megtévesztést alkalmaznak. Ez a módszer olyan oldallal vagy felszólítással tereli a látogatót egy műveletre, amely első pillantásra hibajavításnak, ellenőrzésnek vagy szükséges telepítésnek tűnhet. A vizsgált esetben a letöltött Windows-telepítő a rendszer saját msiexec.exe eszközével futott el.
A telepítő ezután Node.js futtatókörnyezetet helyezett el, majd rejtett PowerShell- és VBScript-lépéseken keresztül indította a JavaScriptben írt kártevőt. A kutatók szerint a fájlok több, Microsoftéhoz hasonló elérési út alá kerültek a felhasználói mappában. A program ütemezett feladattal igyekezhet tartósan a gépen maradni; ha ez nem sikerül, egy rendszerleíróadatbázis-bejegyzés lehet a tartalék megoldása.
A ChainScript úgynevezett RAT, vagyis távoli hozzáférést biztosító trójai. A támadó így parancsokat adhat ki a fertőzött számítógépen, fájlműveleteket végezhet, képernyőképet készíthet, további programokat tölthet le, és a kutatók szerint kriptotárcákhoz kapcsolódó asztali alkalmazásokat, illetve böngészőbővítményeket is felderíthet.
A Polygon szerepe: könnyebben költözhet a vezérlőszerver
A különlegesség nem önmagában a kártevő képességeiben van, hanem abban, hogyan találja meg az irányító szervert. A ChainScript egy Polygon-hálózaton lévő okosszerződésből olvashatja ki, melyik WebSocket-kiszolgálóhoz kapcsolódjon. A WebSocket olyan internetes kapcsolat, amelyen a böngésző vagy alkalmazás és a szerver folyamatosabban tud adatot cserélni.
A Blackpoint értelmezése szerint ez a megoldás lehetővé teszi, hogy az üzemeltetők a fertőzött program lecserélése nélkül új kiszolgálóra irányítsák át a kapcsolatot. Ez megnehezítheti a hagyományos, ismert szervercímekre vagy fájlazonosítókra épülő tiltást. Olyan, mintha egy rosszindulatú program nem egyetlen, előre felírt telefonszámot tárcsázna, hanem mindig egy külső üzenőtáblán nézné meg az aktuális számot.
Ettől még a blokklánc-technológia nem válik önmagában gyanússá. A kérdés inkább az, hogy a nyílt és rugalmas technikai eszközök ugyanúgy használhatók hasznos célokra, mint infrastruktúra elrejtésére vagy gyors cseréjére. A védekezőknek ilyenkor kevesebb kapaszkodójuk maradhat egyetlen letiltható cím vagy név formájában.
Amikor a hitelesség látszata is támadási felület
A forrás egy másik, ClickFixhez kapcsolódó kampányt is említ: szeptember közepén egy feltört, hitelesített HBO Max Reddit-fiókból 48 óra alatt 108 rosszindulatú hirdetést szolgáltak ki. A PasteSwitch névre keresztelt aktivitás Windows és macOS rendszereket is célzott. Nem ismert, hogyan törték fel a fiókot, és az sem, hányan kattintottak a hirdetésekre vagy váltak érintetté.
Ez a példa azért fontos, mert a digitális óvatosságot gyakran úgy képzeljük el, hogy a felhasználónak csak a nyilvánvalóan gyanús oldalakat kell elkerülnie. Egy ellenőrzöttnek tűnő fiók vagy ismert szolgáltatás környezetében azonban a figyelmeztető jelek kevésbé feltűnők. Másfelől a túl sok jóváhagyási ablak és biztonsági kérdés könnyen megszokott zajjá válik, amelyet az ember rutinszerűen átkattint.
A valódi dilemma tehát nem az, hogy a kényelem vagy a biztonság számít-e. Mindkettő számít, csak a határ nehezen húzható meg: egy zenelejátszó vagy munkahelyi alkalmazás telepítése nem válhat minden alkalommal hosszadalmas vizsgálattá, ugyanakkor az ismeretlen forrásból érkező telepítők és a másolásra-beillesztésre ösztönző „javítások” ma már túl nagy kockázatot jelenthetnek.
Ön szerint egy ismert márka nevében felbukkanó telepítőnél mi legyen az a minimális plusz ellenőrzés, amely még nem teszi körülményessé a használatot, de valóban kiszűrheti az ilyen megtévesztéseket?
Felhasznált források
Ajánló
Tetszett a cikk? Ezt is olvasd el
Az Acer, az Asus, a Dell, a HP és a Lenovo első Googlebookjai 899 és 1299 dollár közötti indulóáron érkeznek. A gépek eltérő kialakítással próbálnak kitűnni, miközben a Google hosszú szoftvertámogatást helyez kilátásba.
A Budapesti Rendőr-főkapitányság hűtlen kezelés gyanúja miatt nyomoz az M6-os autópálya működtetésével összefüggésben. Az ügy középpontjában egy vitatott megrendelés, eltérő értékű üzemeltetési ajánlatok és a döntési jogosultság kérdése áll.
Az EU-s szabályok nyomán egyre több mesterségesintelligencia-szolgáltatás jelölheti a generált tartalmakat. Egy friss vizsgálat szerint azonban a szöveges vízjel egyes modelleknél azt is befolyásolhatja, hogyan reagálnak a kockázatos utasításokra.