7 országban olvasztották le távolról a boltok fagyasztóit: miért támadható egy hálózatra kötött hűtő?
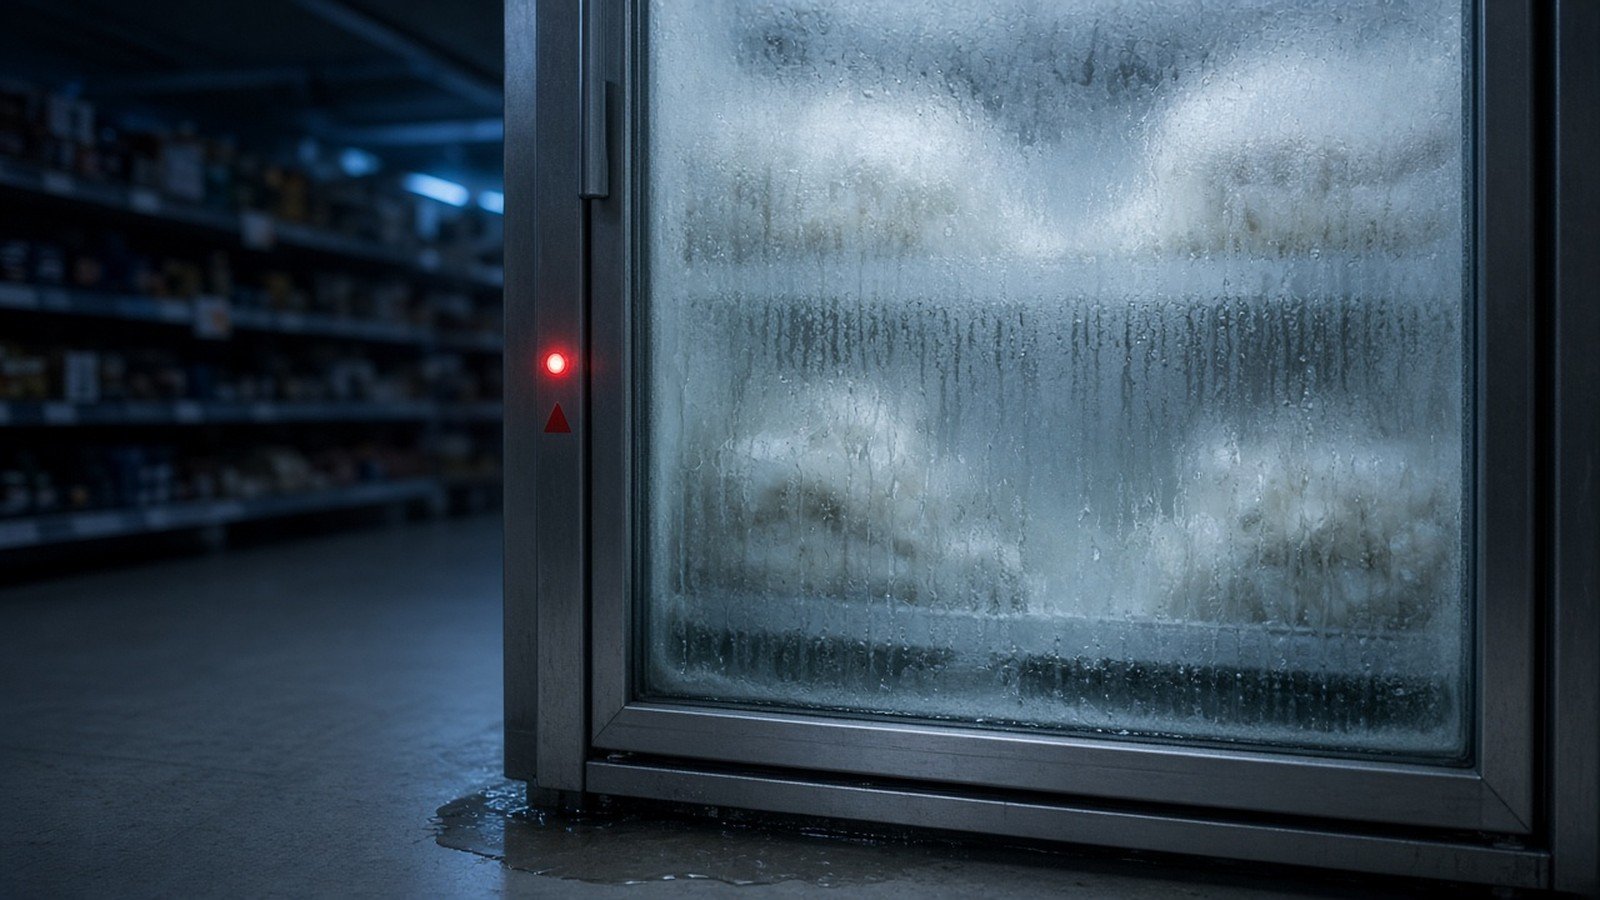
Hét európai ország több tucat boltjában kapcsolták távolról leolvasztó módba a hűtőket, egyes fagyasztókban 50 fokig emelkedett a hőmérséklet. A támadó ismeretlen. A hűtők azért támadhatók, mert az internetre vannak kötve, és ugyanez az otthoni okoseszközökre is igaz.
Hét európai ország több tucat boltjában kapcsolták távolról leolvasztó üzemmódra a hűtőket és a fagyasztókat hétfőre virradó éjjel. A BBC szerint Belgiumban és Luxemburgban nagyjából 40 Delhaize-áruház érintett, kisebb számban pedig svéd, ír, holland, észt és finn üzletek is. Egyes fagyasztókban a hőmérséklet 50 fokig emelkedett. Hogy ki áll a támadás mögött, egyelőre nem tudni. A támadás oka egyszerű: a bolti hűtők ma már az internetre kötött számítógépek, és ami hálózaton elérhető, azt egy támadó is megpróbálhatja elérni.
Mi történt a boltokban?
A BBC beszámolója szerint a támadás hétfőre virradó éjjel történt. Az érintett hűtőpultok egy részét gyártó és a Delhaize rendszereit üzemeltető belga Sabcobel közölte, hogy a berendezések elpárologtatóit távolról leolvasztó módba kapcsolták, ezért a hűtők melegedni kezdtek. A cég szerint ugyanezt a módszert használták az októberi támadásnál is, amely több száz francia szupermarketet ért.
Az ABC News a Reutersre hivatkozva azt írta, hogy a francia rendőrség szerint ott a hackerek átvették az irányítást a hűtőegységek felett, és 50 fokra emelték a hőmérsékletet. Ez tüzeket és élelmiszerveszteséget okozott. A helyi sajtó akkor több millió euró értékű, kidobott élelmiszerről számolt be.
Most több lánc is jelezte a bajt:
- Delhaize: nagyjából 40 belgiumi és luxemburgi bolt érintett.
- Carrefour: a BBC szerint 15 belgiumi üzletét érintette az incidens, de minden bolt nyitva maradt.
- Colruyt: a csoport által franchise-rendszerben működtetett belgiumi Spar-üzletek közül ötnél támadták meg a hűtőrendszert.
- Ikea: a belgiumi Mons városában lévő áruház hűtése is érintett, és a cég nem zárta ki, hogy más helyszínek is.
- ICA és Coop: Svédországban több boltjuk érintett, a Coop szerint 800 üzletéből hét.
- SuperValu: Írországban 13 szupermarketet érintett, a tulajdonos szerint egy bizonyos hűtőmodellnél.
- Selver: Észtországban legalább egy áruház érintett.
Egy belgiumi Delhaize-bolt a Het Laatste Nieuwsnak azt mondta, hogy 100 000 euró értékű árut veszített, és ebben még nincs benne a bezárás miatti kiesés. Egy stockholmi ICA-bolt értékesítési vezetője az ABC szerint azt mondta, hogy a támadás helyi idő szerint hajnali kettőkor történt, de csak fél hatkor vették észre.
Ezt is olvasd el: Google AI-mód: így nyitod meg 3 módon, és ebben más, mint az AI-alapú áttekintés
Az Ahold Delhaize, a Delhaize-boltok anyavállalata nemrég más miatt is a hírekben volt: megveszi a Tesco cseh és szlovák üzletágát. Az ABC szerint a csoport a múlt hónapban egy kiberbiztonsági incidenst is bejelentett a holland rendőrségnek, mert gyanús aktivitást észlelt az infrastruktúrájában. Ennek a mostani esettel való kapcsolatáról a források nem írnak.
Ki áll mögötte?
Ezt nem tudni. A BBC szerint nem világos, ki áll a legújabb támadás mögött, az ABC pedig azt írta, hogy a hatóságok a múlt havi francia esetekről sem közölték, kit gyanúsítanak, és senki nem vállalta a támadásokat.
Az uniós élelmiszerbiztonsági biztos, Christophe Hansen az ABC szerint azt mondta, hogy az esetek szándékos kísérletet jelentenek a fogyasztók uniós élelmiszerellátásba vetett bizalmának aláásására. Hozzátette, hogy az EU élelmezésbiztonsága jelenleg nincs veszélyben.
Az Egyesült Államokban a hatóságok azt vizsgálják, mi okozta augusztusban több katonai bázis hűtési hibáit, és a BBC szerint a francia hatóságokkal együtt nézik, összefügghetnek-e az esetek. Kapcsolatot egyelőre nem erősítettek meg. A belga és a svéd kiberbiztonsági hatóság figyeli az ügyet, a brit kiberbiztonsági központ szerint pedig az Egyesült Királyságban nem jelentettek ilyen esetet.
Miért támadható egy hűtőpult?
A BBC szerint Európában a legtöbb szupermarket hűtői az internetre csatlakoznak, hogy a karbantartást és a hibaelhárítást távolról lehessen elvégezni. Ez kényelmes és olcsó, de ha a vezérlés kívülről elérhető, és nincs megfelelően védve, akkor illetéktelenek is hozzáférhetnek.
Az ABC úgy fogalmazott, hogy egyre több, korábban mechanikus eszközt lehet távolról figyelni és vezérelni: a hűtőktől és fűtésrendszerektől a biztonsági kamerákig és riasztóhálózatokig. Ez új lehetőségeket teremt a kiberbűnözőknek. A svéd nemzeti kiberbiztonsági központ vezetője, John Billow a Reutersnek azt mondta, az elmúlt hetekben azt látták, hogy Svédországban elég sok ipari vezérlőeszköz érhető el nyíltan a hálózaton, és jelezték, hogy ezeket frissíteni vagy javítani kell.
A Sabcobel vezérigazgatója, Stephan Moelans szerint a francia támadás óta dolgoztak a sebezhetőség kivédésén, de a hűtőkön fizikai átalakításra is szükség van, nem elég a szoftverfrissítés. Hétfőn egész éjjel azon dolgoztak, hogy leválasszák az érintett egységeket a hálózatról. Szerinte a legegyszerűbb megoldás az, ha a hűtőket biztonságos internetkapcsolaton keresztül kezelik, és az ügyfeleik többsége a francia eset után át is állt erre.
Mit tanulhatsz ebből otthon?
Az otthoni okoseszközök, például a hálózatra kötött kamera, a robotporszívó, az okosdugó vagy az okostermosztát ugyanúgy kis számítógépek, mint egy bolti hűtővezérlő. Ugyanaz az elv védi őket is: ami nem érhető el kívülről, és ami frissített, azt nehezebb feltörni. Az alapvető lépések:
- Cseréld le az alapértelmezett jelszót: a gyári jelszó gyakran ugyanaz sok eszközön, vagy könnyen kitalálható.
- Frissíts rendszeresen: kapcsold be az automatikus frissítést az eszközön és a hozzá tartozó alkalmazásban is.
- Tedd külön hálózatra: a legtöbb router tud vendéghálózatot, oda kerülhetnek az okoseszközök, így egy feltört kamera nem lát rá a laptopodra.
- Kapcsold ki, amit nem használsz: ha nincs szükséged a távoli elérésre, ne hagyd bekapcsolva.
- Védd a routert is: annak is legyen erős jelszava és friss szoftvere.
A Wi-Fi-jelszavakat is célzó kártevők elleni védekezésről ebben a cikkünkben írtunk részletesebben.
Gyakori kérdések
Hány országot érintett a támadás?
A BBC szerint hetet: Belgiumot, Luxemburgot, Svédországot, Írországot, Hollandiát, Észtországot és Finnországot. Belgiumban és Luxemburgban nagyjából 40 Delhaize-áruház érintett, a többi országban kisebb számú bolt.
Hogyan tudták távolról leolvasztani a fagyasztókat?
A gyártó Sabcobel szerint a hálózatra kötött hűtők elpárologtatóit távolról leolvasztó üzemmódba kapcsolták, ezért a berendezések melegedni kezdtek. Egyes fagyasztókban 50 fokig emelkedett a hőmérséklet.
Kik a támadók?
Nem tudni. Sem a mostani, sem a múlt havi francia támadást nem vállalta senki, és a hatóságok sem neveztek meg gyanúsítottat.
Veszélyes lehet a boltban kapható élelmiszer?
Az érintett boltok kidobták a megromlott árut, a BBC és az ABC beszámolói szerint egyes üzletek ideiglenesen be is zártak. Az uniós élelmiszerbiztonsági biztos szerint az EU élelmezésbiztonsága nincs veszélyben.
Források
Kapcsolódó cikkek
Az Anthropic bemutatta a Claude Fable 5.2 és a Mythos 5.2 modellt. A cég szerint ugyanaz az alapmodell, de a Mythos csak ellenőrzött szervezeteknek jár. Árak, tudás és a mindennapokra ajánlott Opus 5.5.
A Google AI-mód háromféleképpen nyitható. Nem kapcsolható ki az AI-áttekintés – csak az Internet szűrővel kerülhető meg. Összehasonlítás a súgó alapján.
Mit jelent a HIÁNYZIK, a HIV vagy a ZÉRÓOSZTÓ jelzés az Excelben? Nyolc gyakori hibajelzés a Microsoft súgója alapján – példalista, okokkal és javítással.
Következő cikkek
Olvass tovább
Az Anthropic bemutatta a Claude Fable 5.2 és a Mythos 5.2 modellt. A cég szerint ugyanaz az alapmodell, de a Mythos csak ellenőrzött szervezeteknek jár. Árak, tudás és a mindennapokra ajánlott Opus 5.5.
A Google AI-mód háromféleképpen nyitható. Nem kapcsolható ki az AI-áttekintés – csak az Internet szűrővel kerülhető meg. Összehasonlítás a súgó alapján.
Mit jelent a HIÁNYZIK, a HIV vagy a ZÉRÓOSZTÓ jelzés az Excelben? Nyolc gyakori hibajelzés a Microsoft súgója alapján – példalista, okokkal és javítással.
Az Anthropic Personal Finance funkciójával bank- és kártyaszámláidat kötheted a Claude-hoz, csak olvasási joggal. Mutatjuk, mit lát az AI, mit nem, hogyan kapcsolódik a Plaidhez, és mit tudunk az USA-s bétáról.
Az Apple Watch új bétafunkciói szövegként mutatják az utolsó 15 másodperc beszédét, és napi összefoglalót készítenek a beszélgetésekről. Mutatjuk, hogyan működnek, mit ígér az Apple az adatvédelemről, és mikor jöhetnek az EU-ba.
Az Apple újabb fenyegetettségi értesítéseket küldött kémprogramos támadások miatt. Mutatjuk, hogyan néz ki a valódi értesítés, mit nem kér soha, és mi a teendő, ha megkaptad.
NapiInfo szerkesztőség
A cikket a NapiInfo szerkesztősége írta és ellenőrizte a fent felsorolt források alapján. Az AI-eszközök szerepéről az AI-használat oldalon olvashatsz.
Kérdésed vagy észrevételed van?
Pontatlanságot találtál, vagy fontos információ hiányzik? Jelezd nekünk a cikk linkjével és az ellenőrizhető forrással.
A témaválasztásról, a forrásokról és az AI-eszközök szerepéről a szerkesztési elveinkben olvashatsz.
Kövesd a NapiInfót Facebookon, és oszd meg a tapasztalatodat