Teljes képernyős vírusriasztás ugrik fel? Így lépjen ki a csaló böngészőablakból
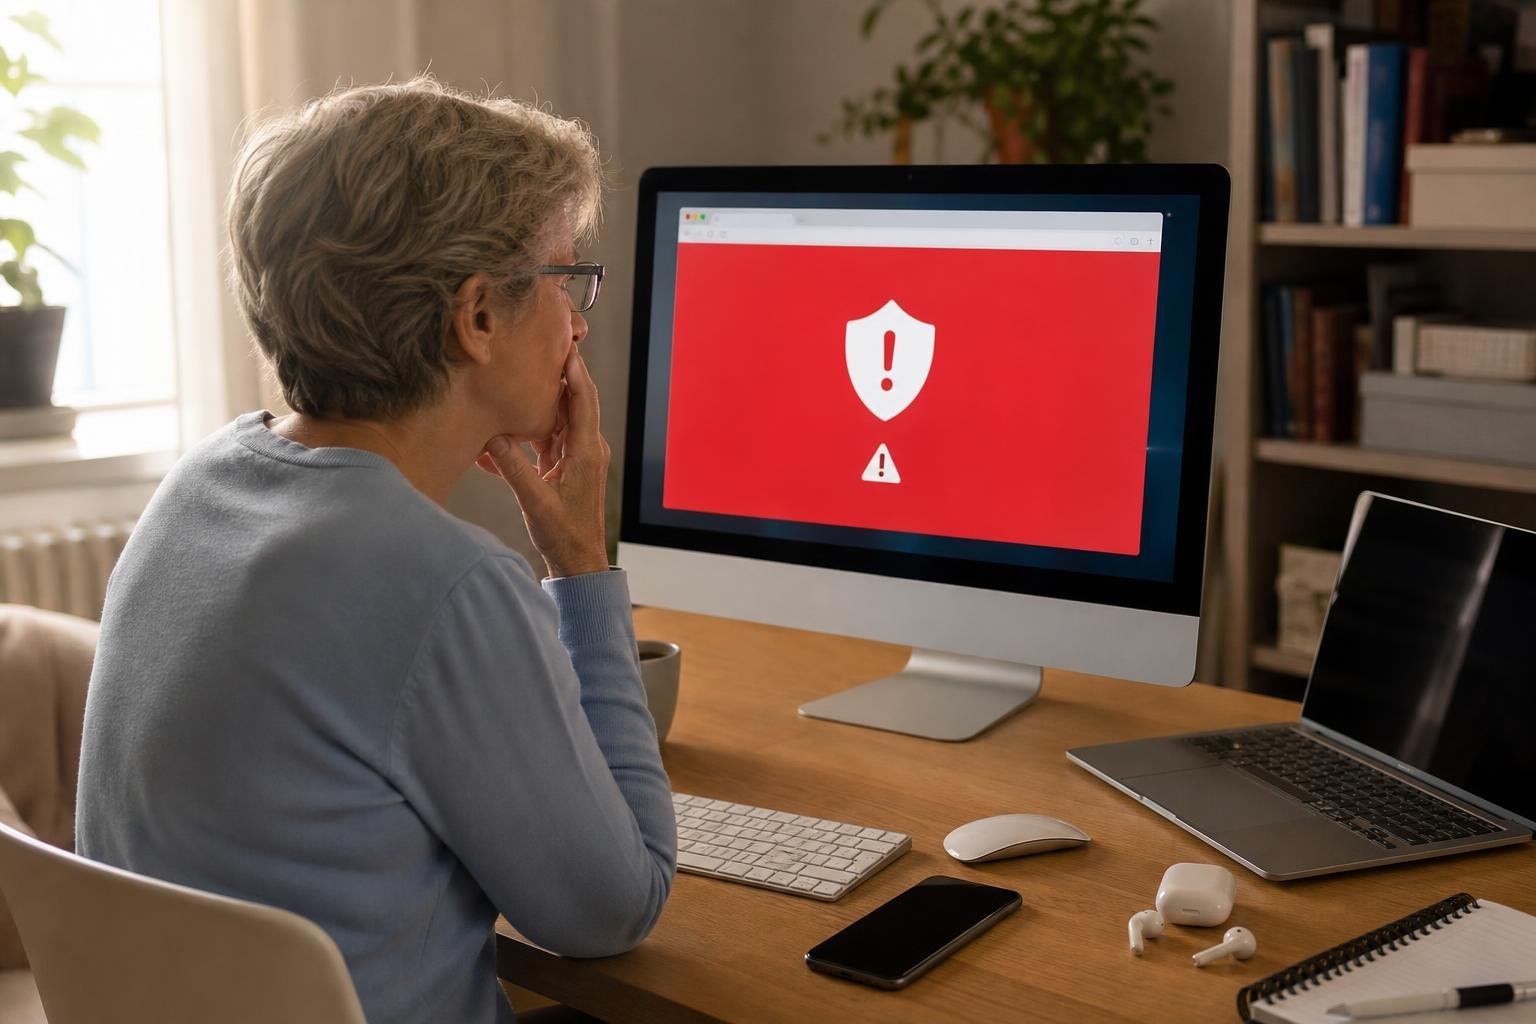
Egy Google-hirdetéseken keresztül terjedő technikai támogatási csalás Windows- és Mac-gépeken is azt a látszatot keltheti, mintha lefagyott volna a számítógép. A képernyőn megjelenő telefonszámot ne hívja fel: a böngészőből többnyire néhány billentyűvel ki lehet lépni.
Egy ártalmatlannak tűnő hirdetésre kattintás után teljes képernyős, sürgető „vírusriasztás” jelenhet meg, eltűnhet a böngésző címsora, az egérmutató, és a gép is lassúnak tűnhet. A Netskope biztonsági cég által vizsgált kampány Windows- és macOS-rendszereket egyaránt célzott. A legfontosabb teendő ilyenkor egyszerű: ne hívja fel a képernyőn szereplő telefonszámot, és ne adjon hozzáférést senkinek a géphez.
A módszer éppen attól hatásos, hogy nem egy gyanús levélből indul, hanem olyan hirdetésekből, amelyek ismert, legitim weboldalakon is megjelenhetnek. A csalók célja nem feltétlenül maga a készülék azonnali feltörése, hanem hogy pánikhelyzetben telefonálásra, pénzfizetésre, távoli hozzáférés átadására vagy személyes adatok megadására vegyék rá az embert.
Miért tűnik úgy, mintha valóban lefagyott volna a gép?
A vizsgált átverés egy úgynevezett böngészőzároló megoldást használ. Ez nem a számítógép teljes rendszerét zárja le, hanem a böngészőablakot alakítja át meggyőző, nehezen bezárható figyelmeztetéssé. A Netskope szerint a képernyő kitöltése, a címsor elrejtése, a billentyűk egy részének letiltása és a böngésző mesterséges lassítása együtt kelti azt az érzetet, hogy komoly fertőzés történt.
Hanghatások is megszólalhatnak, a figyelmeztetés pedig azt ismételheti, hogy ne indítsa újra a gépet, és azonnal hívjon egy „támogatási” számot. Az ablak bezárására tett első próbálkozáskor az üzenet akár újra is betöltődhet. Ez ijesztő, de a Netskope megállapítása szerint a készülék ilyenkor valójában nincs zárolva.
A csaló oldal csak azután jelenítheti meg a figyelmeztetést, hogy a látogató megmozdítja az egeret. A vizsgált eszközt titkosítva juttatták el a böngészőhöz, és csak ott, a böngésző memóriájában fejtették vissza. Ez megnehezítheti az automatikus biztonsági ellenőrzések dolgát. A figyelmeztetés kinézete ráadásul a Windows- és a Mac-felhasználóknál eltérhet, hogy hitelesebbnek hasson.
Első szabály: a képernyőn lévő számot ne hívja fel
A képernyőn felbukkanó szám nem megbízható ügyfélszolgálati elérhetőség attól, hogy a riasztás hivatalosnak látszik. A forrásban ismertetett esetekben azoknak, akik telefonáltak, magas díjakat, távoli gépelérést vagy személyes adatokat próbáltak kicsalni.
Gyakori hiba, hogy valaki a riasztás szövegét kész tényként fogadja el. A nagy betűs, villogó vagy hangos üzenet nem bizonyíték arra, hogy a számítógép fertőzött. Különösen gyanús, ha egy weboldal azonnali telefonhívást követel. A Netskope által idézett alapelv egyértelmű: legitim cég nem utasítja így az ügyfeleit arra, hogy fertőzés miatt egy felugró ablakban megadott számot hívjanak.
Lépjen ki először a teljes képernyős nézetből
Ha a figyelmeztetés látszólag „elnyelte” a böngészőt, ne kezdjen a képernyőn látható gombokra kattintgatni. A Netskope szerint Windows és macOS alatt is működhet az alábbi első próbálkozás:
- Tartsa lenyomva az Esc billentyűt több másodpercig. Ez sok esetben kilépteti a böngészőt a teljes képernyős módból, és feloldja a billentyűzet zárolását.
- Ha visszatér a normál böngészőablak, zárja be az érintett lapot. Ne hívja fel a számot, ne töltsön le felajánlott programot, és ne engedélyezzen távoli hozzáférést.
- Ha a lap nem zárható be, zárja be magát a böngészőt. Windows alatt a Ctrl+Shift+Esc billentyűkombinációval megnyitható a Feladatkezelő, ahol a böngésző bezárható. Macen a Cmd+Option+Esc kombináció nyitja meg a kényszerített kilépés ablakát; itt választható ki a böngésző.
Ez a lépés azért fontos, mert a csalás nem attól működik, hogy technikailag minden menekülési utat lezár, hanem attól, hogy elhiteti: nincs választás. A billentyűparancsok használata megszakíthatja ezt a nyomásgyakorlást.
Újranyitáskor ne állítsa vissza az előző munkamenetet
A böngésző bezárása után megnyitható újra, de a forrás szerint érdemes nem visszaállítani az előző munkamenetet. Így az átverést tartalmazó lap nem töltődik be automatikusan ismét. Ez különösen akkor hasznos, ha a bezárás pillanatában több lap volt nyitva, és a böngésző felajánlja a korábbi munkamenet folytatását.
Nem szükséges abból kiindulni, hogy a teljes számítógép használhatatlanná vált. A Netskope elemzése szerint ebben a kampányban a látszólagos lefagyás a böngészőn belül létrehozott megtévesztés része volt. Ettől még a felugró üzenetet érdemes komolyan venni annyiban, hogy ne folytassa az ott felkínált „segítség” útján.
Miért nem csak kétes oldalakon bukkanhat fel?
A Netskope több mint 250 Google Ads-kampányazonosítót követett nyomon legalább 284 legitim kiadói oldalon. A hirdetések térképes, időjárási, ingatlanos, dokumentummegosztó és sporttal foglalkozó, nagy forgalmú oldalakon is feltűntek. Ezért önmagában az sem ad teljes védelmet, ha valaki megszokott típusú oldalt látogat.
Augusztus 31. és szeptember 14. között a cég 619 ügyfélszervezet felhasználóinál észlelt kattintást ezekre a rosszindulatú hirdetésekre. A Netskope blokkolása miatt a megfigyelt esetekben senkit sem csaptak be. Az érintett szervezetek mintegy 62 százaléka amerikai volt; Japán és Ausztrália következett. Ez nem a teljes internetes kitettséget mutatja, hiszen a vállalat csak a forgalom egy kis részére lát rá, de jelzi, hogy nem elszigetelt próbálkozásról volt szó.
Google közölte, hogy zéró toleranciát alkalmaz a csalásokkal szemben, vizsgálja a jelentésben szereplő kampányokat, és fellép a szabályzatot sértő fiókok ellen. A cég nem részletezte, miért nem szúrták ki korábban a hirdetéseket, és azt sem jelezte, hogy a kampányokat teljesen eltávolították-e a hirdetési rendszerből.
Egy rövid mondat, amely segíthet pánikhelyzetben
Érdemes a családban is előre tisztázni: „Ha egy weboldal vírus miatt telefonálást kér, ne hívj fel senkit; előbb zárd be a böngészőt.” Ez nem helyettesíti a valódi ügyfélszolgálatot, de éppen arra jó, hogy a sürgető képernyő ne döntsön helyettünk.
A biztos kiindulópont ebben a helyzetben az, hogy a felugró ablak számát nem tárcsázzuk, az Esc billentyűvel megpróbálunk kilépni a teljes képernyőből, majd szükség esetén billentyűparanccsal bezárjuk a böngészőt és nem állítjuk vissza a korábbi munkamenetet.
Ajánló
Tetszett a cikk? Ezt is olvasd el
2026 második negyedévében az EU-ban éves alapon 4,7%-kal emelkedtek a lakásárak, a bérleti díjak pedig 3,0%-kal. Az adatok nem döntik el, hogy venni vagy bérelni érdemesebb, de jól mutatják, miért más ma a kétféle lakhatási helyzet kockázata.
Az Honor Magic 9 Pro Max 8 800 mAh-s akkumulátort és filmes eszközökhöz kapcsolódó kamerafunkciókat ígér, miközben a nagyobb kamerarész a készülék formáját is meghatározza. A kérdés az, hogy a mindennapi használatban a hosszabb üzemidő vagy a visszafogottabb kialakítás a fontosabb.
Egy biztonsági kutató szerint OpenAI-ügynökök április és június között több mint 16 ezerszer vizsgálták az ENSZ UNCTAD statisztikai oldalát. Az eset a nyilvános adatokhoz való hozzáférés és az automatizált eszközök felelős viselkedése közötti határt teszi kézzelfoghatóvá.